远程控制私有化部署,指按照企业与服务商的约定,把远程控制服务放在指定、可管理的环境中运行,并明确网络、数据和运维责任。企业已有内网边界或数据留存要求时,可以评估这种部署方式;具体架构、责任分工和产品支持情况,仍须向服务商确认。
私有化部署与自部署有什么区别?
“私有化部署”描述的是服务的部署环境和管理边界,不代表企业必须独自运维。评估时要分别确认三件事:服务运行在哪里、谁能管理相关组件,以及日常维护和故障处理由谁负责。“私有化”也不等于完全隔离、绝对安全或自动符合合规要求。
| 概念 | 部署位置与管理主体 | 评估时要确认的问题 |
|---|---|---|
| 私有化部署 | 按双方约定,在企业管理或指定的专属环境中运行;具体责任由合同和架构划分 | 环境由谁管理?服务商可以访问哪些组件? |
| 云端服务 | 服务运行在服务商提供的云端环境中;管理分工取决于服务模式 | 数据经过哪些环境?数据存放位置、留存安排和支持边界是什么? |
| 自部署 | 企业自行部署,并负责管理相应服务组件 | 企业是否有人负责升级、备份、监控和故障处理? |
私有化部署与自部署不是同义词:前者说明部署安排,后者通常意味着企业负责部署和管理。云端服务也不一定与私有化部署相斥,实际边界取决于服务方案。以上是通用概念对照,不代表向日葵当前支持某种特定架构。请以向日葵官网的现行说明和官方答复为准。
企业评估远程控制私有部署时,也应分清“私有化远程桌面”“本地部署远程控制”和“私有云远程控制”等说法所指的具体架构,不要只凭名称判断数据边界或运维责任。
哪些情况值得评估私有化部署?
以下一项或多项要求,可能成为启动评估的理由:
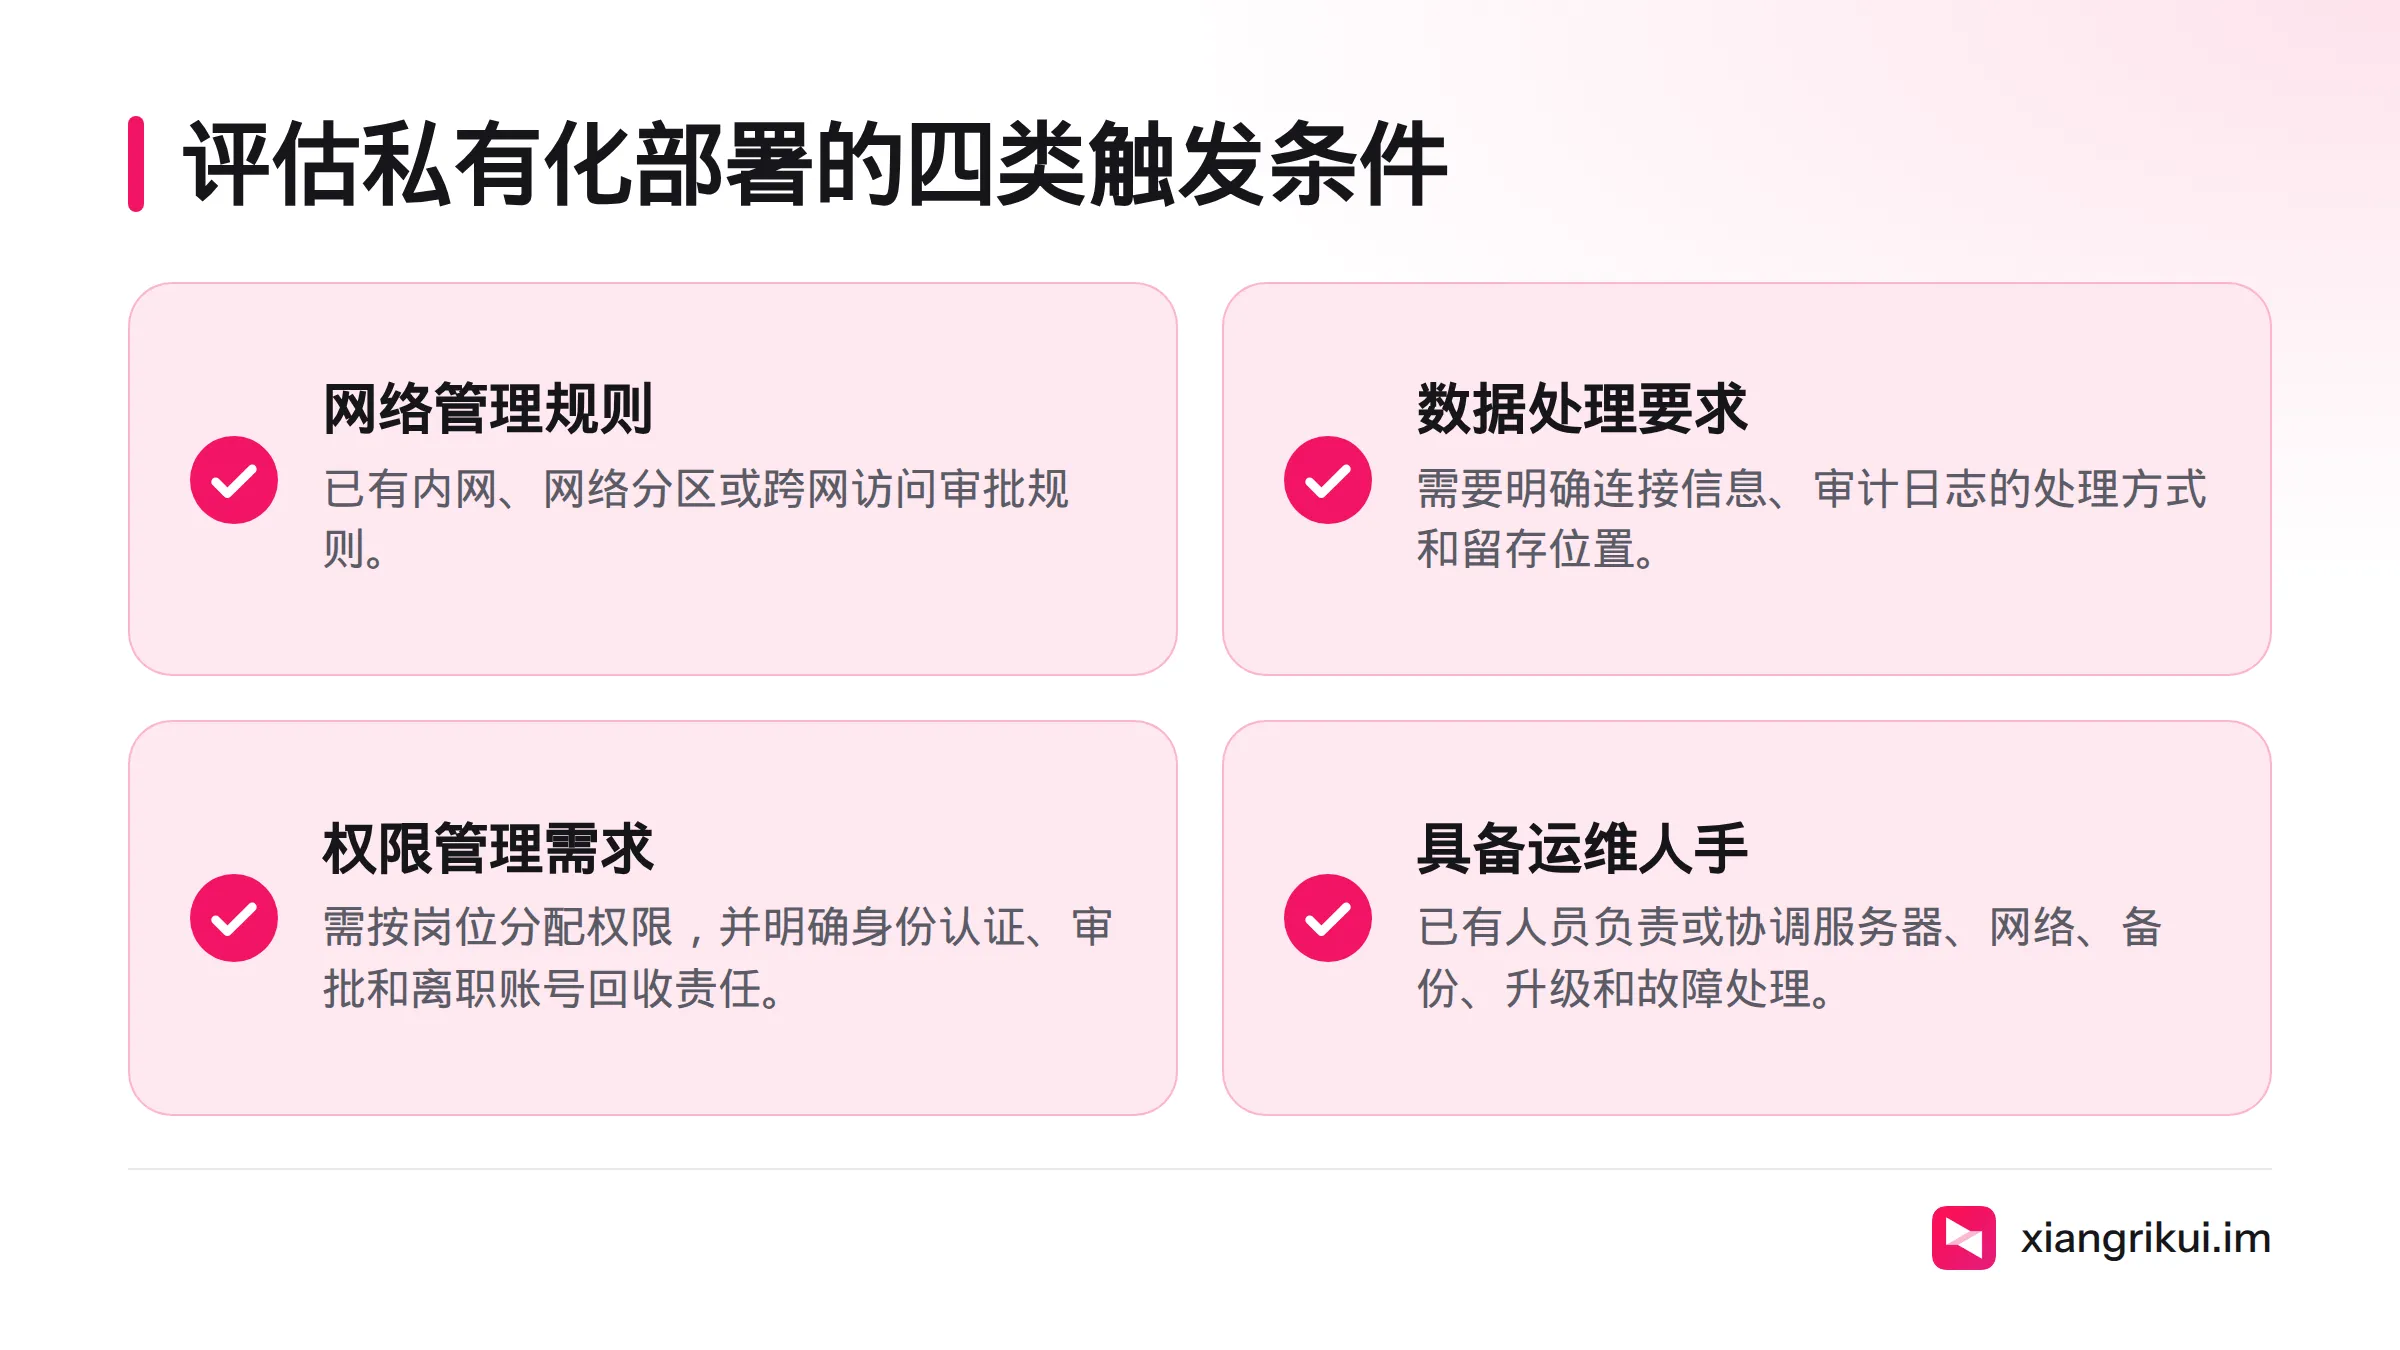
- 信息技术部门已制定企业内网、网络分区或跨网访问审批规则。
- 内部制度要求先明确连接信息、审计日志等数据的处理方式和留存位置。
- 企业需要按岗位分配访问权限,并明确身份认证、授权审批和离职账号回收由谁执行。
- 企业已安排运维人员,能够负责或协调服务器、网络、备份、升级和故障处理。
如果需求只是让员工远程访问设备,不要仅凭“私有化”这个名称作决定。先列清访问对象、网络限制、数据要求和运维人手,再比较可选服务模式。也可参考企业远程运维方案评估思路梳理组织需求。
内网远程控制要核实哪些网络条件?
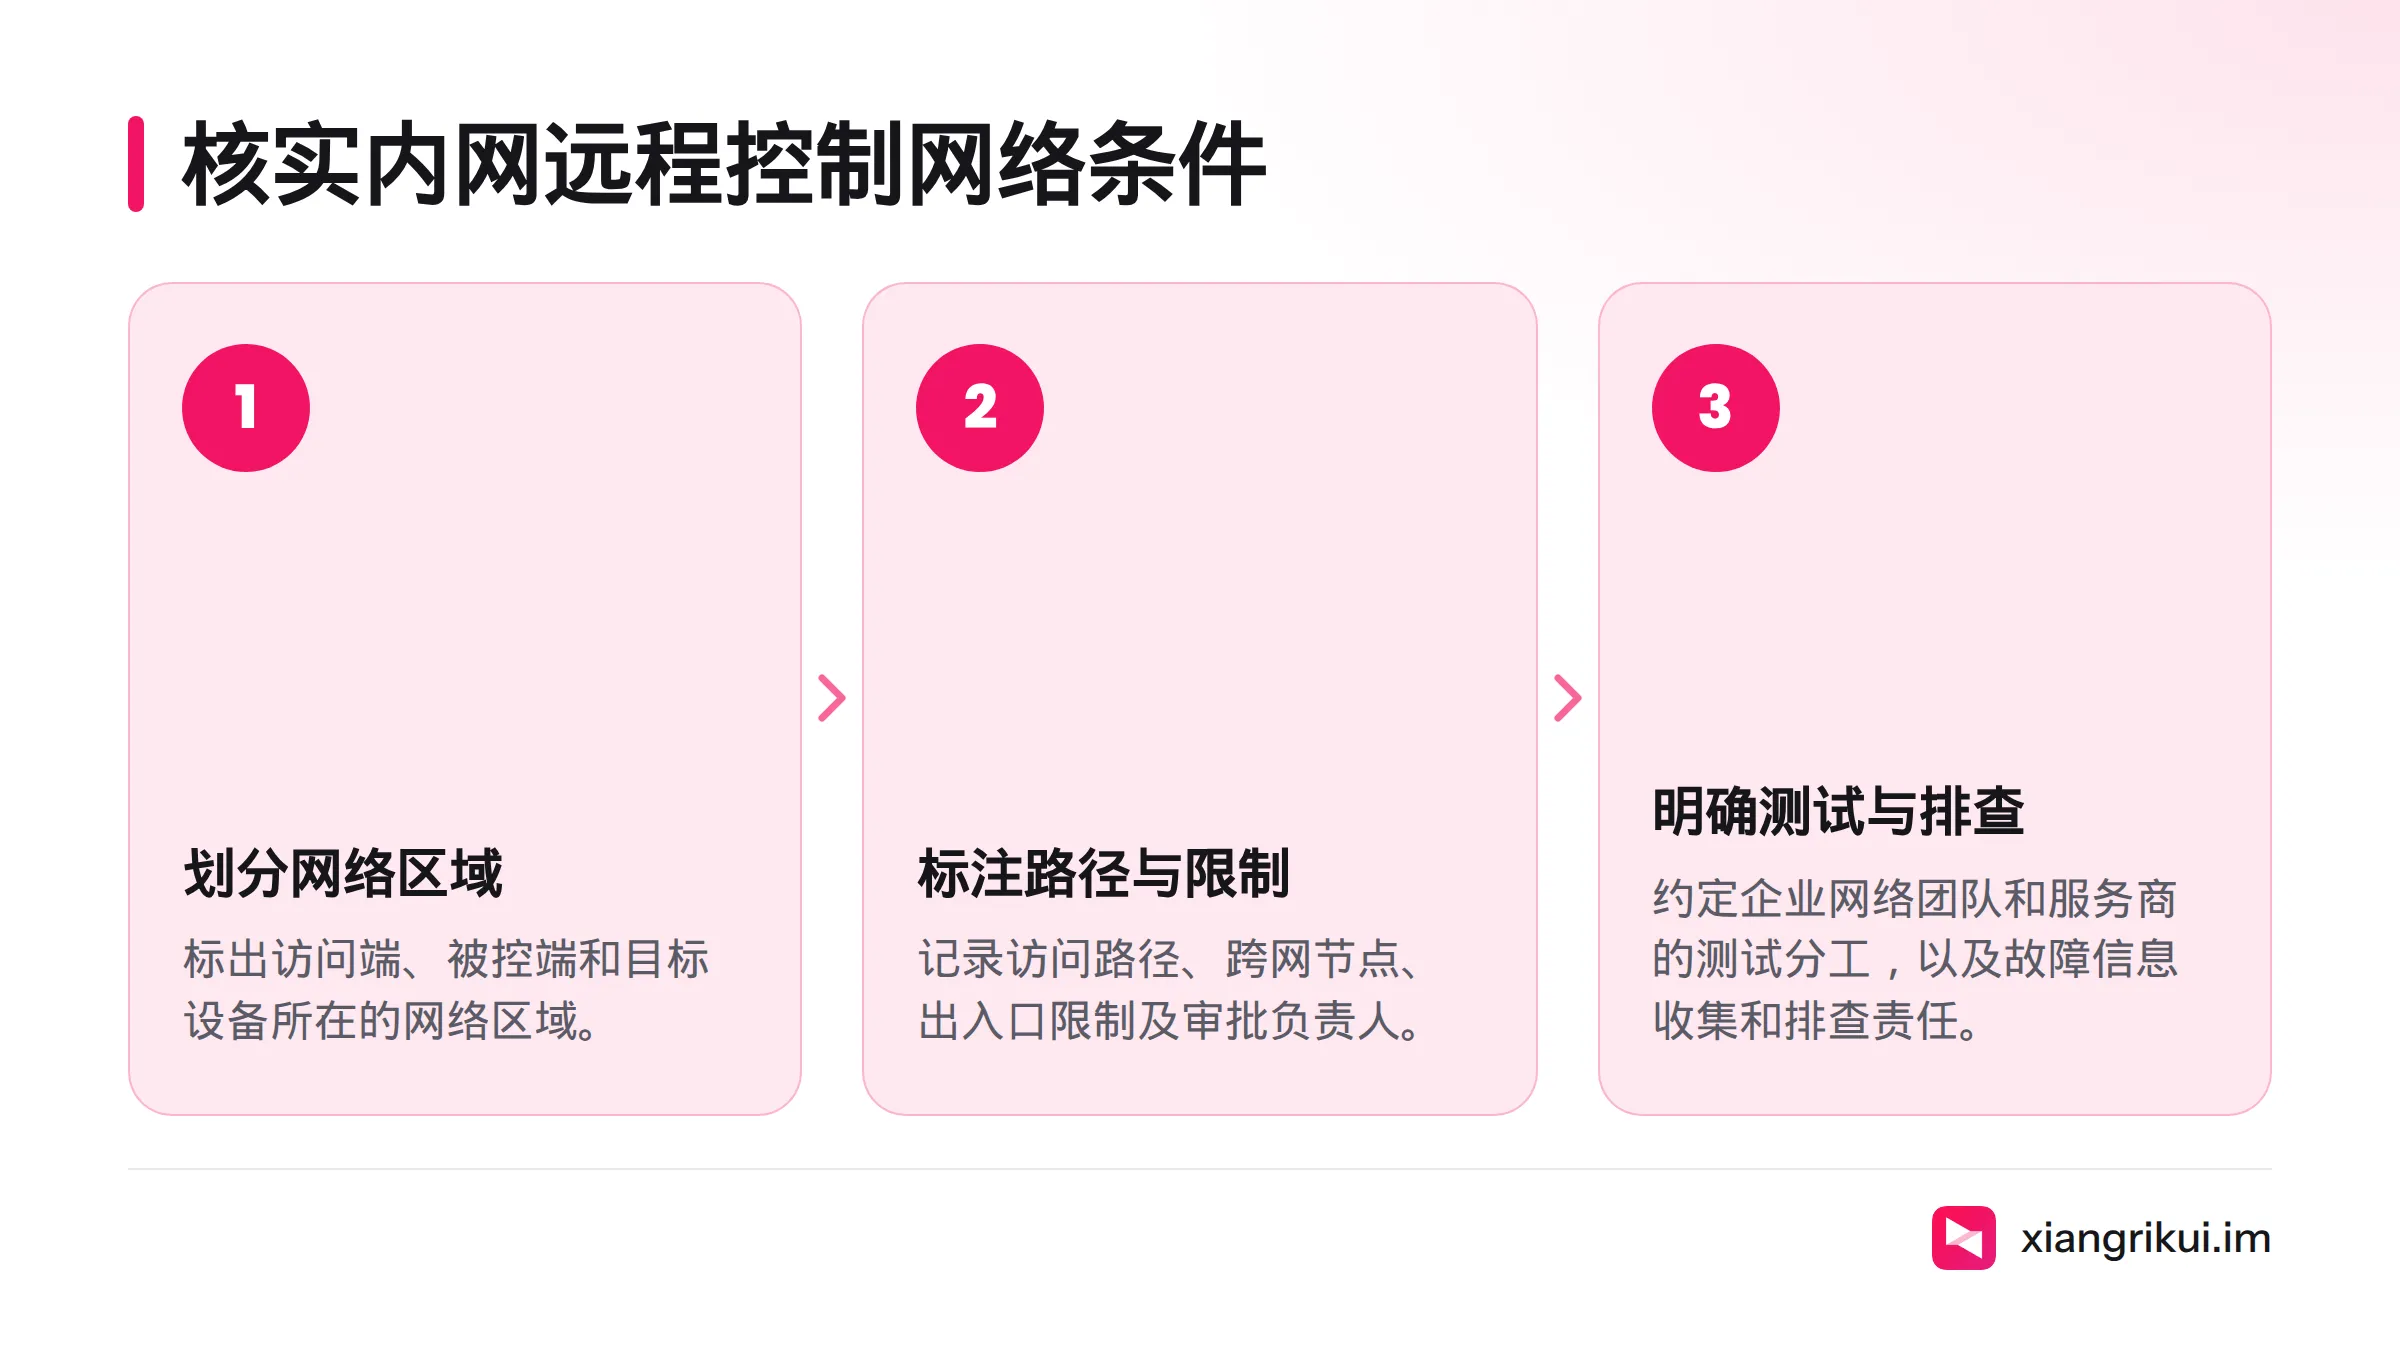
先画出访问端、被控端和目标设备所在的网络区域,再标注访问路径、跨网节点、出入口限制及各项审批的负责人。企业网络团队与服务商分别负责哪些测试,也要事先说清。发生故障时,由谁收集信息、谁负责排查,应一并写明。
在取得适用于具体产品的官方文档前,不要自行假设端口、协议或支持环境。向服务商索取现行网络前置条件,再结合企业实际网络验证连通性。企业内网是组织内部用于连接设备和资源的网络,概念可参阅内联网说明。
数据留存、访问权限和审计日志怎么评估?
把问题逐项列给服务商,要求书面说明;企业内部的政策和责任人则应另行记录。
| 核查事项 | 需要确认的内容 | 企业内部责任人 |
|---|---|---|
| 数据流向 | 连接信息、日志及其他相关数据如何处理,会经过哪些环境 | 信息技术或数据管理负责人 |
| 存储与删除 | 存放位置、留存期限、删除方式及执行证明 | 数据管理负责人 |
| 访问控制 | 哪些人员可以访问管理入口或相关数据,以及认证、审批和权限回收方式 | 账号管理负责人 |
| 审计日志 | 记录范围、可查阅人员、保存期限和调阅流程 | 安全或审计负责人 |
权限设计可参考美国国家标准与技术研究院《安全与隐私控制》中的最小权限思路:只授予完成职责所需的访问权限。实际做法仍须结合企业制度和产品能力核实,详见美国国家标准与技术研究院相关控制文件。部署位置本身不能证明数据完全隔离,也不能单独证明组织已满足法律或合规要求。
部署前要明确哪些运维责任?
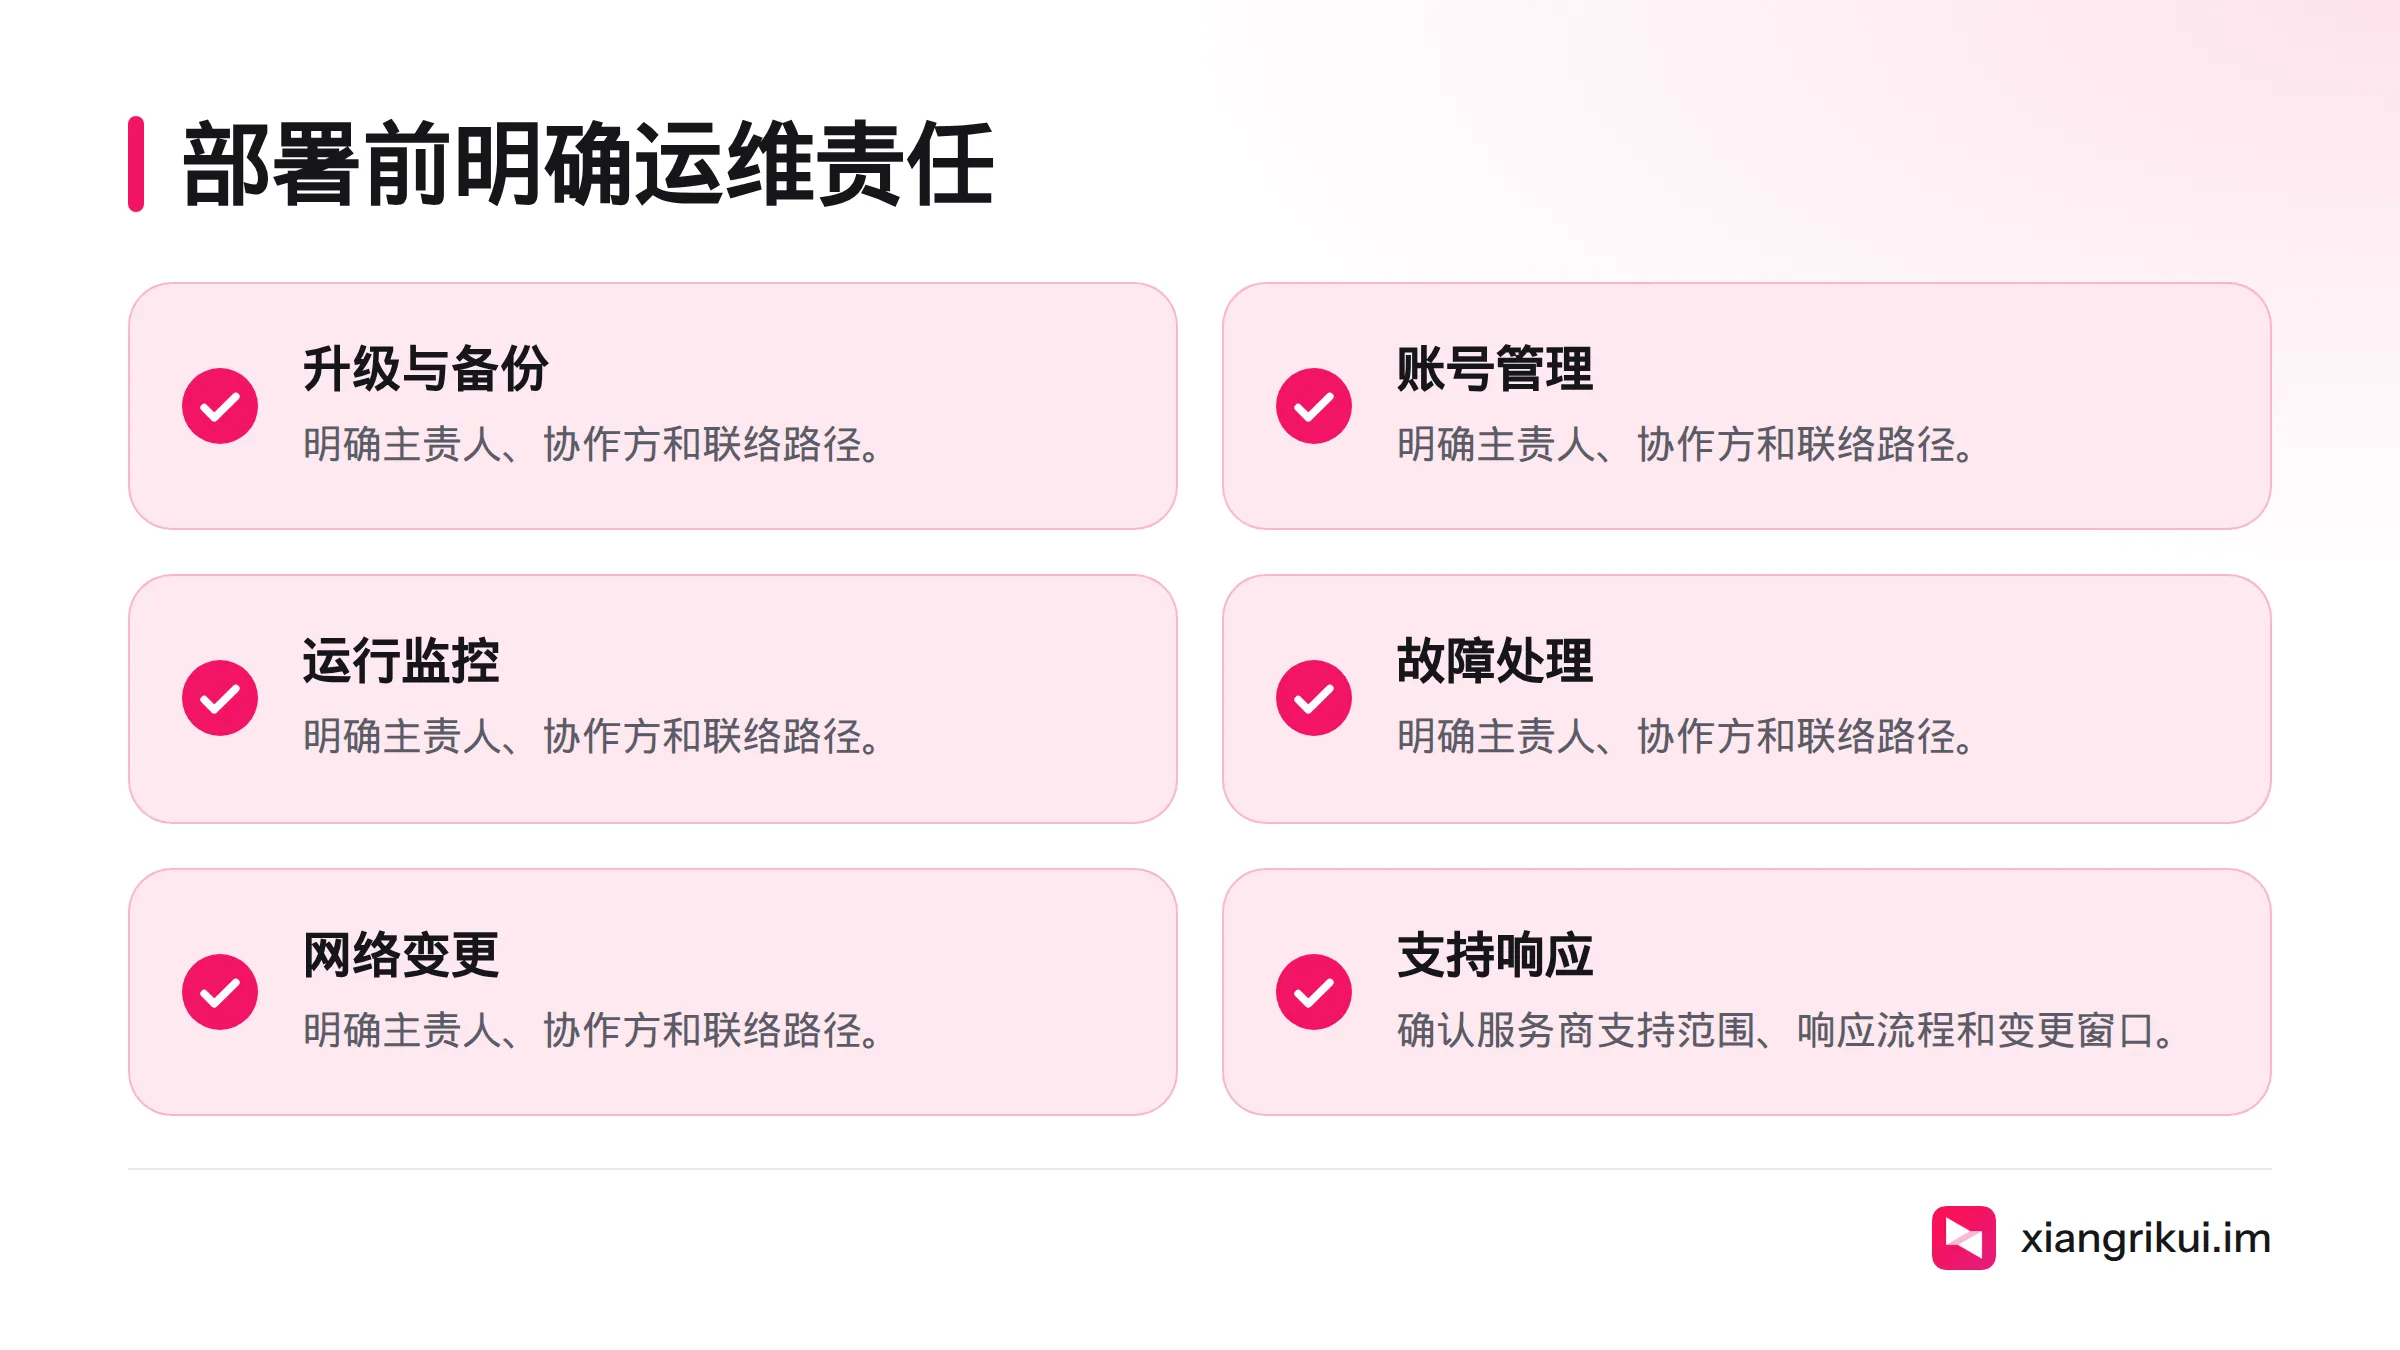
把责任写入实施安排或服务约定,至少涵盖升级、备份、账号管理、监控、故障处理、网络变更和支持响应。每项都应标出主责人、协作方和联络路径。企业若没有专职运维团队,应先确认服务商的支持范围、响应流程和变更窗口,以及企业仍须自行完成的工作。
本文不对向日葵的部署模式、数据流向、留存安排、访问控制或网络要求作未经官方材料证实的判断。可先阅读向日葵远程访问安全说明,再通过向日葵官网查找官方信息或咨询渠道。具体能力和适用版本须向官方核实。企业也可参考远程控制安全评估要点整理内部问题。
什么时候进入方案咨询?
可以按以下顺序准备:
- 写清内网、数据和权限方面的实际约束。
- 绘制网络区域与访问路径,列出待确认的数据流向和留存问题。
- 指定运维、账号和审计责任人。
- 向服务商索取适用架构、网络条件、数据处理说明及支持分工。
若关键问题还没有书面答复,先补齐信息,再做选型。
假设某组织有多个办公网段,需要确认日志存放位置,也已安排运维人员,那么它有理由与服务商讨论方案,但这不意味着私有化部署一定合适。如果组织无人负责升级和故障处理,应先比较责任能够落实的服务模式。
常见问题
私有化部署是否意味着数据完全隔离或自动合规?
不是。隔离程度取决于实际架构、网络配置、管理权限和服务支持边界;合规判断还要结合适用要求与组织自身做法,不能仅凭部署名称下结论。
访问端和被控端的网络连通性由谁确认?
企业网络负责人应提供网络区域和访问策略,服务商应说明当前产品所需的网络条件。双方共同安排测试,并明确审批人和故障联系人。
联系向日葵咨询前应准备什么?
准备部署环境设想、网络区域图、数据类型与留存问题、身份认证和权限要求、日志审计要求,以及企业能够承担的运维工作。再逐项请官方确认当前支持模式,并提供书面依据。
来源
远程控制软件技术与支持团队
本文由向日葵远程控制编辑部撰写和审核。我们持续跟踪向日葵软件更新,为您提供最新的安装教程、远程连接技巧、安全设置指南和问题解决方案。如有疑问,欢迎在评论区留言。
📌 本文内容基于向日葵官方文档和实际测试编写,转载请注明出处。